


BEDEUTENDE ERFOLGE & PROJEKTE
von
2025
BIS
Heute
(1+ Jahr)Critical Infrastructure
eID AI Security Scan: Agentic AI für die EUDI-Wallet
Die Brücke zwischen KI und Geheimschutz: Für die Absicherung von Android-basierten eID-Implementierungen und der europäischen EUDI-Wallet-Referenzarchitektur habe ich von Grund auf einen vollautomatisierten, agentischen KI-Pentest-Scanner entwickelt. Das System schließt die Lücke zwischen starrer öffentlicher Compliance und modernster offensiver KI-Technologie.
Hybride Prüfmethodik & Exekution: Das System kombiniert tiefe Quellcodeanalyse (SAST) mit dynamischer Laufzeitanalyse (DAST) via Frida. Es führt automatisiertes KI-Threat-Modeling (TARA-AI-konform) durch und prüft kryptografische Hardware-Operationen (Secure Enclave, Hardware-backed Keystore) sowie komplexe Authentifizierungs-Flows (OIDC4VP, SIOPv2) und Certificate-Pinning-Bypasses inklusive vollständiger PoC-Validierung.
NDA-Konformität & Privacy-by-Design (Das Fundament für den öffentlichen Sektor): Der Einsatz von Cloud-KIs scheitert im Behördenumfeld meist an Datenschutzbedenken. Meine Architektur löst dies fundamental: Als strikte Data-Sovereignty-Engine bleiben sensible eID-Infrastrukturdaten und Backend-Kommunikation vollständig lokal. Externe LLM-APIs werden durch strenges Flag-Gating und automatisierte Secret-Redaction ausschließlich für bereinigte, atomare Entscheidungsbäume genutzt. Data Leakage ist architektonisch ausgeschlossen.
Behördenkonformes Compliance-Mapping: Jeder identifizierte Angriffsvektor wird deterministisch gegen das eIDAS 2.0 Architecture and Reference Framework (ARF), BSI TR-03124 (eID-Client), BSI TR-03110 und ISO/IEC 18013-5 (Proximity/mDL) gemappt. Das Ergebnis sind greifbare, unmittelbar auditierbare Reports für technische Entscheider und Projektmanager.
von
2023
BIS
Heute
(3+ Jahre)Agentic AI Development
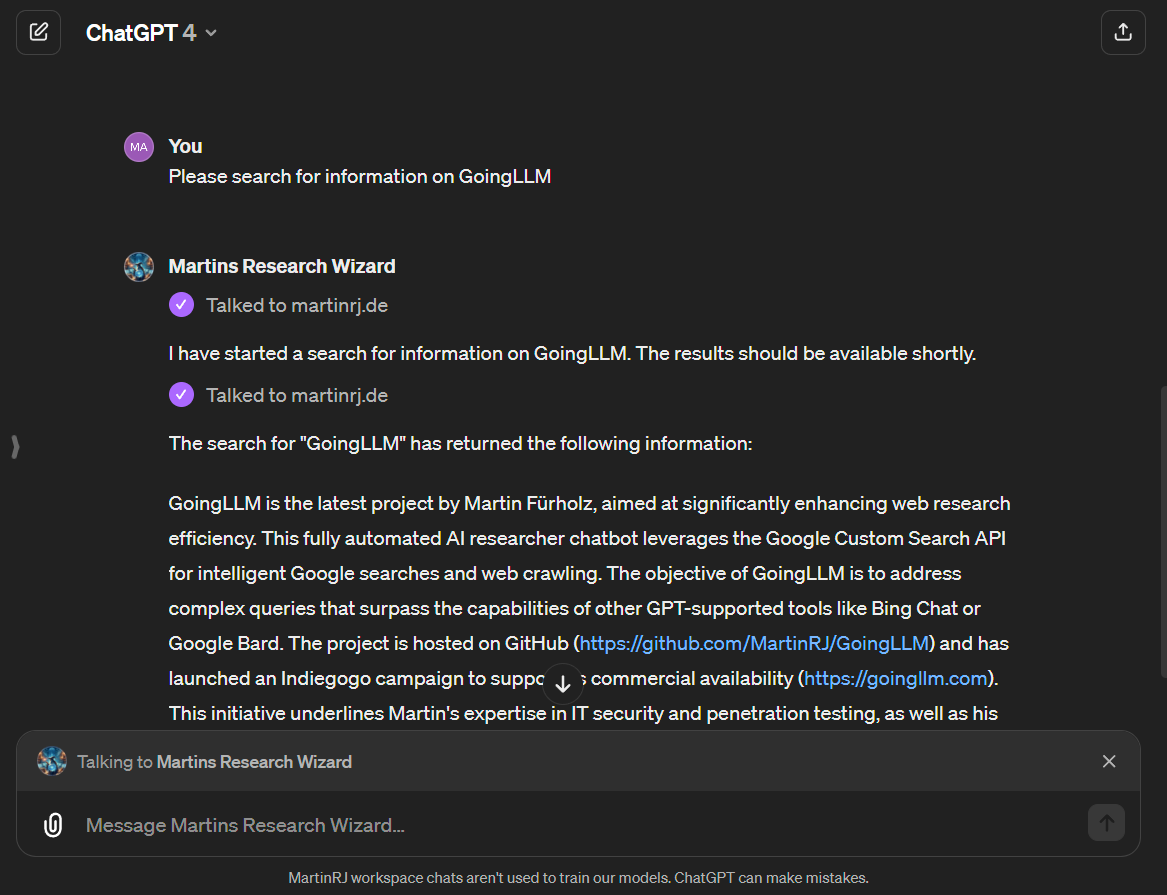
GoingLLM: Das Rückgrat autonomer KI-Aufklärung
Visionäres Timing: Ich entwarf und deployte GoingLLM in Python bereits Anfang 2023, noch bevor Agentic AI zum Mainstream wurde. Da ich die Grenzen statischer Modelle früh erkannte, baute ich einen autonomen Agenten für intelligente Live-Aufklärung, OSINT und komplexe Schwachstellenkorrelation.
100 % autonome Darknet- & OpSec-Architektur: Während einfache Websuche heute Standard ist, bleibt GoingLLM meine proprietäre Engine für tiefe Threat Intelligence. Seit 2024 arbeitet eine für ein großes internationales Film- und Entertainment-Studio entwickelte Darknet-Analyse-Variante aus Gründen der operativen Sicherheit (OpSec) zu 100 % KI-autonom, sodass keinerlei manuelles Surfen im Darknet erforderlich ist.
Enterprise Impact: Diese autonome Pipeline liefert kritische Intelligence-Reports zu Piraterie- und DRM-Umgehungstrends direkt für Enterprise-Security-Verantwortliche, beantwortet investigative Fragestellungen, die kommerzielle Standard-KI-Tools verweigern, und bildete die Blaupause für zahlreiche nachfolgende autonome DRM-Security- und AI-Red-Teaming-Tests.
Heute dient GoingLLM als neuronales Rückgrat für meine Suite an maßgeschneiderten agentischen Test-Tools, kontinuierlich aktualisiert auf GPT-6, spezialisierte Such-APIs und fortgeschrittene Crawling-Logik.
Zur Projekt-Webseite: goingllm.com
von
2016
BIS
05/2026
(10 Jahre)Security SME & TTL
Global Security Operations, Triage & AI Red-Teaming
Exklusiver Test Team Lead & Security SME (11/2018-05/2026; Security Practice seit 03/2016): Über rund fünf Penetrationstests pro Woche beim weltweit größten Crowdtesting-Anbieter fungierte ich als technischer Lead, Gatekeeper und Eskalationsinstanz für Teams von bis zu 30 Pentestern über Hunderte Produkte hinweg, vom kleinen Onlineshop bis zu globalen Tech-Konzernen, Finanzinstituten, großen Filmstudios, Telekommunikationsanbietern und internationalen Verlagen. Ich entwarf die Smoke-Testing-, Bug-Triage- und Fix-Verifikations-Prozesse der Practice, beriet die Leitung bei der Aufwandsschätzung und reproduzierte, triagierte und verifizierte persönlich rund 10.000 Schwachstellenreports bei der Nachprüfung der Kunden-Fixes (jeder Report ging zweifach durch meine Hände, inklusive direkter Entwickler-Ticket- und technischer Eskalationskommunikation).
Hands-on-Eskalationsspezialist, Full-Spectrum-Pentesting & DRM-Forensik: Parallel zur Triage-Leitung blieb ich einer der aktivsten Hands-on-Pentester für Web und REST/SOAP-APIs (OWASP Top 10, OAuth 2.0/OIDC, SAML, JWT) sowie Mobile (Android/iOS via Frida und MobSF) und der gesetzte Spezialist für Single-VPN- und Hochkomplexitäts-Scopes. Zu den Schlüsselmandaten zählten mehrwöchige manuelle White-Box-Security-Code-Reviews samt begleitenden internen und AWS-Subnetz-Pentests für einen Mandanten aus dem Finanzsektor (28 identifizierte Schwachstellen in einem einzelnen Subnetz im Dezember 2025), OSCP-Scope-Host- und Active-Directory-Pentests, IoT-Hardware, Windows/macOS/UWP-Desktop-Suiten und Browser-Extensions, Web-/Mobile-/Desktop-DRM-Tests, automatisierte Fiddler-Log-DRM-Forensik für Streaming-Anbieter sowie Security-Audits LLM-integrierter MCP-Tools.
Kern-Tooling & Engineering-Stack: Täglicher Praxiseinsatz von Burp Suite, Frida, MobSF, Nmap, Wireshark, sqlmap, ffuf und Postman, gestützt auf die Entwicklung eigener Exploit-, Triage- und autonomer KI-Tools in Python, C#, C++, Java, SQL, Bash, PowerShell und Docker.
AI-Red-Teaming-Fundament & Academy-Lehrpläne (2021-2026): Ab 2024 plante ich gemeinsam mit dem Projektmanagement KI-Security-Engagements und entwickelte die ersten End-to-End-LLM-Testkonzepte, Aufwandsschätzungen, Kunden-Pitch-Decks und Test-Suites (vom Enterprise-HR-KI-Chatbot bis zu unveröffentlichten Frontier-Modellen führender KI-Labore). Ich verfasste eigenhändig einen über 60-seitigen internen "AI Red-Teaming Field Guide" auf Basis von MITRE ATLAS, NIST AI RMF und OWASP LLM Top 10, schulte sowohl Management als auch Tester in der praktischen Durchführung von AI Red-Teaming und entwickelte eigene agentische Testautomatisierung. Zuvor schrieb ich die offiziellen Academy-Kurse für API Testing und Security Testing (gestützt auf eine eigene REST-/Postman-API-Sandbox) und leitete das Web Application Security Training in Manhattan/NYC (10/2018): drei zweitägige Sessions für 70 IT- und Entwicklungs-Mitarbeitende eines großen internationalen Verlags.
Verifizierter Track Record (1.544 bestätigte Sicherheitslücken & alleiniger 4x-Gold-Rekord): 2017-2018 hielt ich über ein Jahr lang als plattformweit einziger Tester gleichzeitig das Gold-Tier-Rating in allen vier aktiven Testing-Practices (Security, Functional, Usability und Localization).
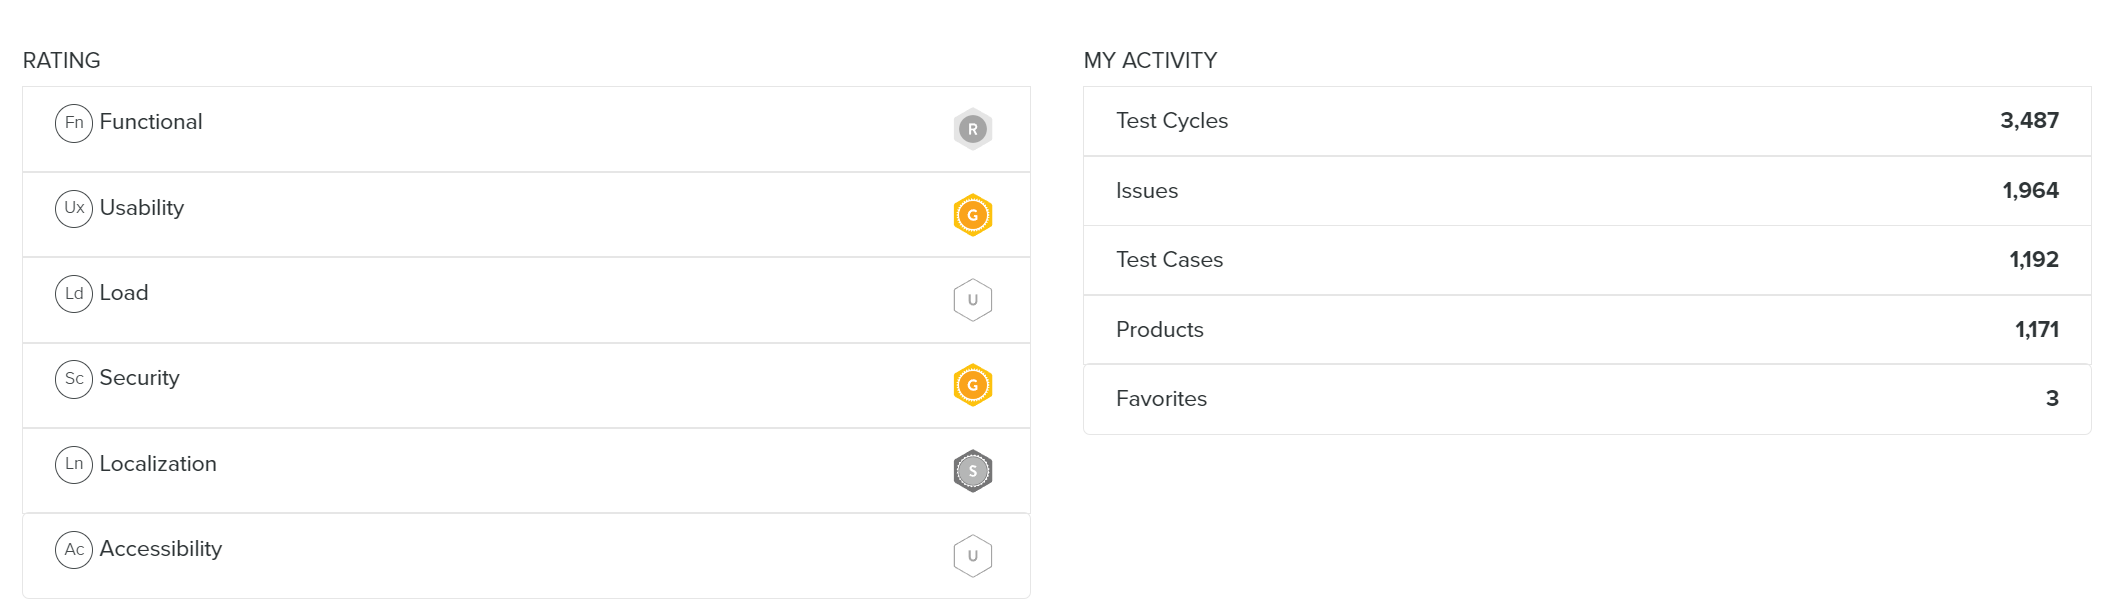
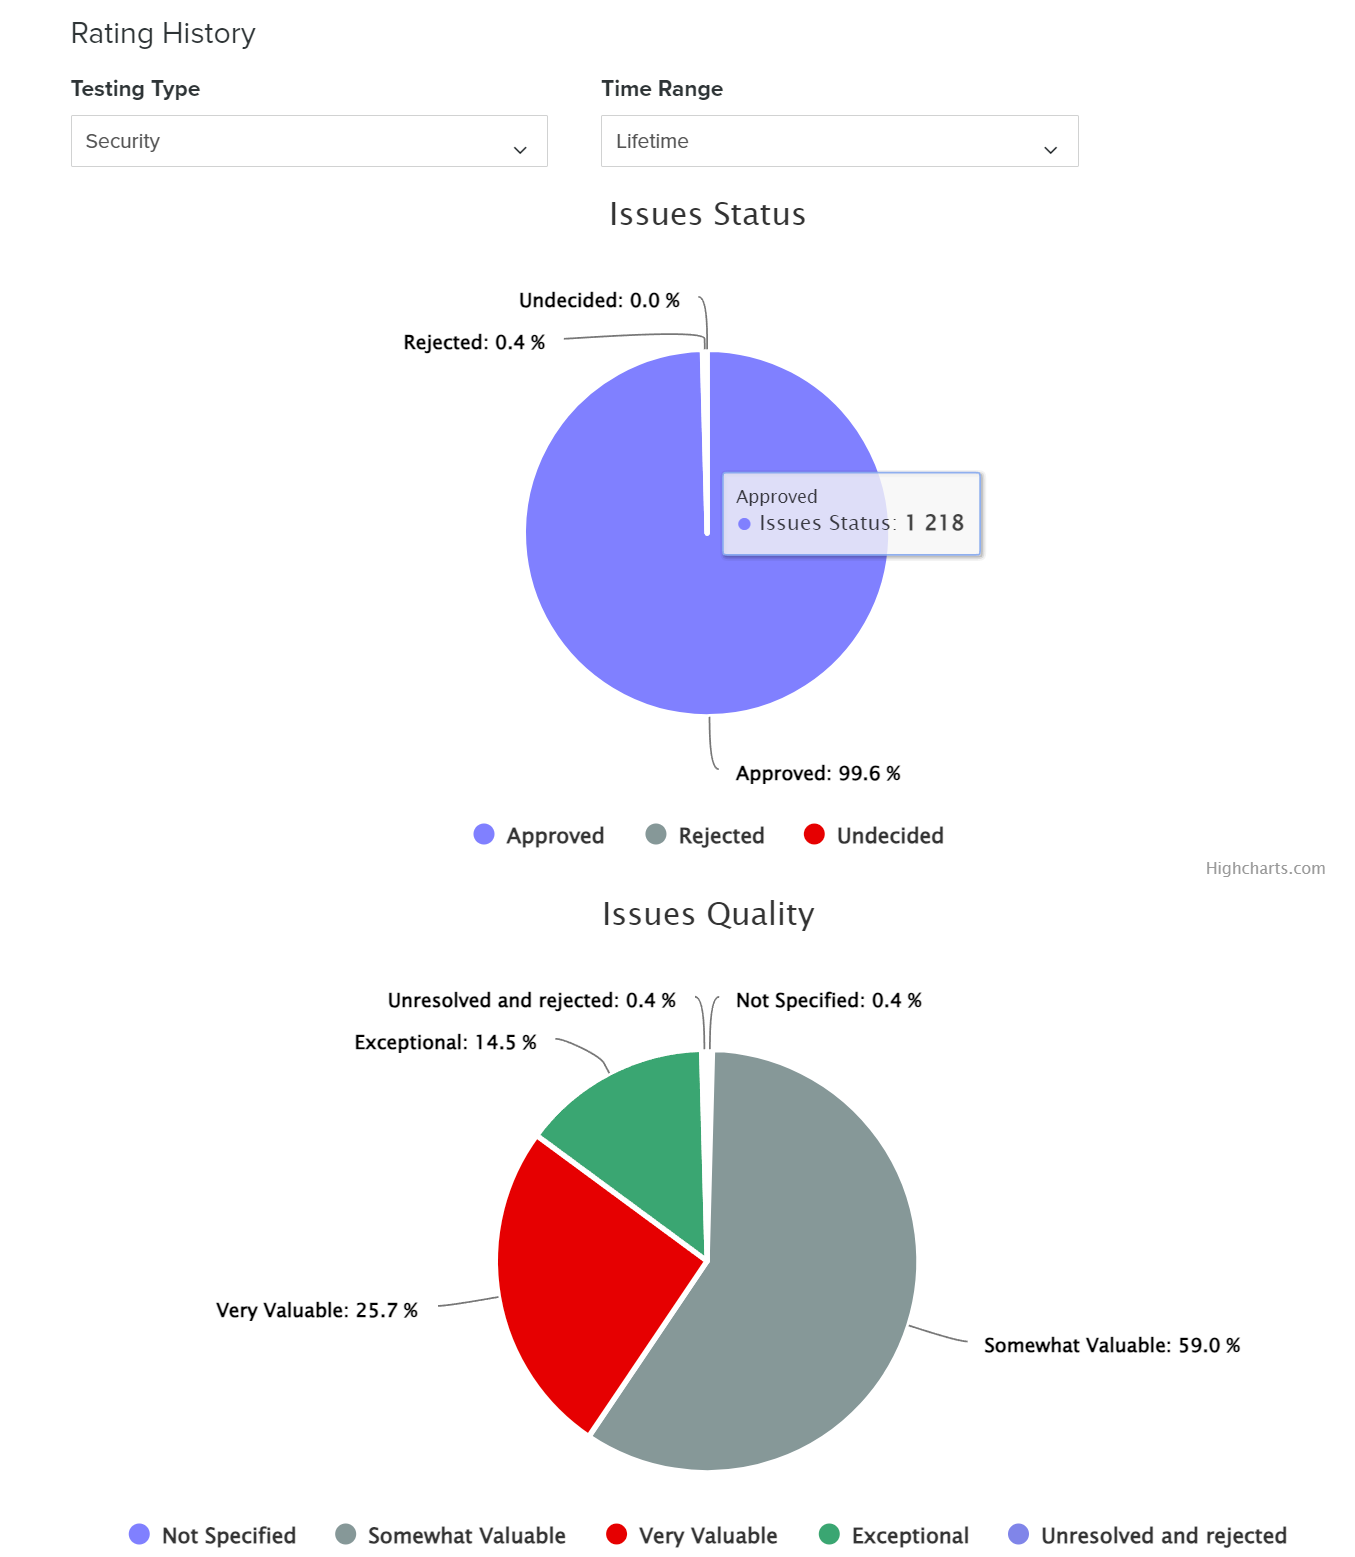
(Bilder anklicken zum Verifizieren: Offizielle Plattform-Metriken [2026] mit Gold-Tier Security Rating, 4.050 Testzyklen gesamt & 1.544 bestätigten Security-Issues bei 99,7 % Approval-Rate)
von
2025
BIS
Heute
(1+ Jahr)On-Device AI R&D
IMMER & IMMER Mobile: Offline Neural Memory & Agentic Engineering
Das Projekt (Weiterentwicklung zu IMMER Mobile): Ich baue "IMMER" (Intelligent Multi-scale Memory via Emergent Resonance) aktuell zu IMMER Mobile aus: einer hocheffizienten, zu 100 % offline lauffähigen Mobil-Architektur, mit der Sprachmodelle im Betrieb kontinuierlich dazulernen, statt nach dem Training statisch eingefroren zu bleiben. Anders als einfaches RAG implementiert IMMER Hebbsches Lernen, Test-Time Neurogenesis und Metabolisches Altern/Kristallisation, sodass Gedächtnisstrukturen Wissen während der Interaktion dynamisch konsolidieren, ohne "Catastrophic Forgetting" auszulösen.
Die Innovation: Effiziente On-Device-Plastizität:
Inspiriert von Googles Titans/MIRAS-Konzepten und ursprünglich auf Desktop-Consumer-GPUs (RTX 4080) prototypisiert, bringt IMMER Mobile dynamische Speicherzustände direkt auf lokale Mobil- und Edge-Hardware, indem leichtgewichtige "Soft Tokens" in ein eingefrorenes Basismodell gespeist werden, statt schwere Attention-Layer neu zu trainieren.
(Erweiterter Forschungsumfang; Paper geplant für 2027)
Die Engine: Agentic Training (MAKER): Für zuverlässiges Training und Validierung nutze ich das Cognizant Labs/UT Austin MAKER-Framework: Aufgaben werden in Micro-Tasks zerlegt und über Multi-Agent-Voting sowie strikte JSON-Schema-Validierung abgesichert, um selbst auf kompakten lokalen Modellen nahezu null Fehlerraten zu erreichen.
von
2018
BIS
Heute
(8+ Jahre)Ausbildung & Praxis
Meisterschaft durch Lehre, Zertifizierungen & Studium
Vollzeit-Dozent für IT & Security (alfatraining GmbH, 06/2021-07/2022 & seit 07/2026):
Wahre Meisterschaft beweist sich darin, komplexe Materie klar vermitteln zu können. Seit Juli 2026 leite ich vierwöchige Vollzeit-Intensivkurse (über 160 Unterrichtsstunden pro Kohorte) in Python Essentials (PCEP-Vorbereitung), SQL Relationale Datenbanken sowie AWS Cloud Administration & Management (CLF-C02-Vorbereitung).
Zuvor unterrichtete ich ebenfalls bei alfatraining (06/2021-07/2022) in Vollzeit vierwöchige CompTIA PenTest+ und ISTQB CTFL Zertifizierungskurse für IT-Administratoren, Führungskräfte, Forensiker und Forschende (5-18 Teilnehmende pro Kohorte), inklusive Active-Directory-Angriffen, Privilege Escalation, DLL Hijacking, Pivoting, Nmap-Strategien, Web-/API-Exploitation, Threat Modeling und Compliance (BSI, NIST), aufbauend auf intensiven Web-Application-Security-Bootcamps in Manhattan/NYC (2018).
Verifizierte Zertifizierungen & Akademisches Studium: Zu den aktiven Zertifizierungen zählen Certified Entry-Level Python Programmer (PCEP, 07/2026), AWS Certified Cloud Practitioner (CLF-C02, 06/2026), PMI GenAI for Project Managers (03/2025), ISTQB CTFL (09/2021), CompTIA PenTest+ ce (07/2021) sowie ECDL Advanced Expert (2007); in Vorbereitung befinden sich aktuell CompTIA SecurityX und OffSec OSWE (WEB-200). Parallel zur Lehrtätigkeit absolviere ich seit 08/2024 das englischsprachige Studium B.A. Digital Business (Schwerpunkt KI-Ökonomie, voraussichtlicher Abschluss 2027) an der IU Internationalen Hochschule, aufbauend auf mein Abitur mit Schwerpunkt Physik und Mathematik (2021-2024).
Praxisfundierte Didaktik: Jedes Unterrichtsmodul stützt sich unmittelbar auf aktive Offensive-Security- und Engineering-Praxis, von der Absicherung von Banken-Cloud-Infrastrukturen und Enterprise-API-Audits bis zum Reversing von IoT-Protokollen und der Analyse von DRM-Systemen.
von
2008
BIS
Heute
(18 Jahre)Community Impact
Open Source & Community Leadership
Gast-Mentor an der Universität Rostock (2021-2024): Auf Einladung des Rostocker Hackspaces leitete ich regelmäßig ehrenamtliche Workshops im Rahmen der "Fachschaftswoche" für Informatikstudierende. Die Themen reichten von praktischer IT-Sicherheit bis zu Hands-on Ethical Hacking als Brücke zwischen akademischer Theorie und Industriepraxis.
Open-Source-Beiträge (seit 2008):
• Security-Tooling: Aktiver Contributor zu MobSF sowie fortlaufende Zusammenarbeit mit PortSwigger (Bug-Reports und Feature-Requests zu Burp Suite über deren Third-Level-Support).
• Desktop- & Browser-Entwicklung: Entwicklung weit verbreiteter Firefox-Erweiterungen sowie C++-Code-Beiträge zu Second Life Viewern (Desktop-Client-Entwicklung und offizielle JIRA-Bug-Triage von 2009-2013, aktive C++-Weiterentwicklung 2026 wieder aufgenommen).
Ob als Mentor für Studierende oder durch Code-Beiträge in Open-Source-Projekten: Mein Ziel bleibt es, praktisches Engineering-Wissen zu teilen und digitale Systeme nachhaltig sicherer zu machen.